La compréhension et la gestion des risques par les institutions financières, les banques et les entités se sont améliorées au fil des années. Aujourd'hui, les parties prenantes sont plus impliquées et exigent une plus grande transparence concernant les risques d'une entreprise, ainsi que la manière dont elle réagit et planifie l'avenir pour tirer parti de nouvelles opportunités. L'évaluation des risques à l'échelle de l'entreprise (EWRA), ou simplement l'évaluation des risques d'entreprise (ERA), l'évaluation globale des risques ou la gestion des risques d'entreprise (ERM), sont tous des termes qui décrivent le même processus : l'identification, l'évaluation et la supervision des risques d'une entité. Une évaluation aide les entreprises à adapter leur approche de la gestion des risques pour répondre aux exigences des normes financières d'entreprise en évolution.
Pourquoi les institutions financières réalisent-elles des évaluations globales des risques ?
L'utilisation de programmes ERM est un moyen pour les entreprises d'acquérir un avantage concurrentiel. Cela ne découle pas uniquement d'une obligation réglementaire. Comprendre quels domaines d'une entreprise sont les plus exposés aux risques est un moyen pour les entités de prendre des mesures préventives, de prioriser les actions et de protéger leur activité contre des dangers imprévus.
Obtenir des informations sur la manière dont les risques sont repérés, traités et gérés est souvent déterminant pour l'alignement de l'appétence au risque de la direction générale et la fonction de surveillance des membres du conseil d'administration.
L'ERM joue un rôle fondamental dans la priorisation des risques (c'est-à-dire les risques de gouvernance, opérationnels, de réputation, stratégiques, financiers et réglementaires) et peut donc être considéré comme une étape essentielle dans la stratégie commerciale globale et la performance de l'entreprise. L'évaluation des risques aide les entreprises à saisir les opportunités commerciales dans des environnements changeants.
EWRA et l'approche fondée sur les risques (AFR)
L'approche fondée sur les risques (AFR) est une partie essentielle de la gestion des risques. L'AFR a été particulièrement mise en avant pour les risques de blanchiment d'argent (LBC/FT) dans les recommandations du GAFI de 2012 : « ...les pays devraient appliquer une approche fondée sur les risques (AFR) pour s'assurer que les mesures visant à prévenir ou à atténuer le blanchiment d'argent et le financement du terrorisme sont proportionnées aux risques identifiés. » et a également été une préoccupation majeure mise en œuvre dans la quatrième directive européenne anti-blanchiment.
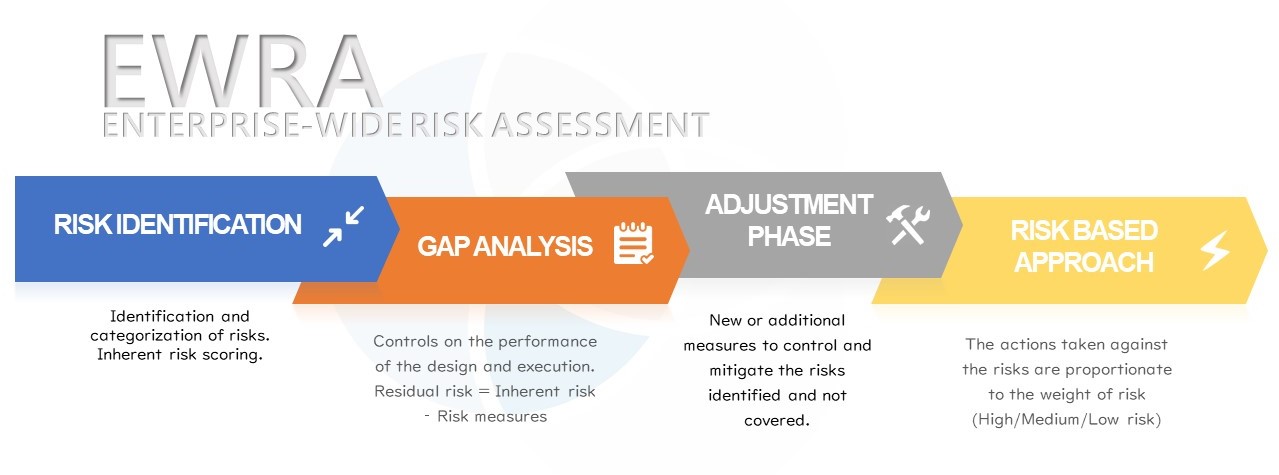
Une approche fondée sur les risques appropriée commence par l'acquisition d'une connaissance approfondie et actualisée de l'exposition aux risques de l'institution et d'une compréhension de ces risques. L'approche fondée sur les risques (AFR) est une partie essentielle de la gestion des risques. L'AFR a été particulièrement mise en avant pour les risques de blanchiment d'argent dans les recommandations du GAFI de 2012 : « ...les pays devraient appliquer une approche fondée sur les risques (AFR) pour s'assurer que les mesures visant à prévenir ou à atténuer le blanchiment d'argent et le financement du terrorisme sont proportionnées aux risques identifiés. » et a également été une préoccupation majeure mise en œuvre dans la quatrième directive européenne anti-blanchiment. L'AFR est une méthodologie qui permet de prioriser les activités de l'entreprise sur la base d'une analyse préalable des données. Selon l'AFR, il existe une proportionnalité des actions entreprises, en fonction du niveau de risque. Cela signifie que dans les situations à faible risque, l'AFR permet de prendre moins de mesures, et de mettre l'accent sur les risques élevés, où des mesures renforcées sont obligatoires. Grâce à cela, l'allocation des ressources disponibles peut être optimisée.
Comment mener efficacement des évaluations des risques à l'échelle de l'entreprise ?
Une méthodologie EWRA réussie est cohérente entre les domaines et est généralement construite à travers les principales étapes suivantes : l'identification des risques, l'analyse des écarts/la priorisation des risques et l'ajustement (corrections-atténuation). L'entreprise identifie et classe les risques. La notation du risque inhérent doit être calculée. Les professionnels menant l'évaluation des risques doivent avoir une compréhension claire des opérations et de l'environnement de travail de l'entité, ainsi que des problèmes possibles qui surviennent. Un risque peut provenir d'une partie de l'entité mais avoir un impact sur de nombreuses unités commerciales. C'est pourquoi nous parlons de risques « à l'échelle » de l'entreprise.
Une méthodologie EWRA réussie est cohérente entre les domaines et est généralement construite à travers les principales étapes suivantes : l'identification des risques, l'analyse des écarts/la priorisation des risques et l'ajustement (corrections-atténuation).
Évaluation globale des risques de lutte contre le blanchiment d'argent
Vous recherchez des informations plus détaillées sur l'obligation d'évaluation globale des risques LBA ? Suivez l'article pour plus d'informations.
Lire l'article connexe
Qu'est-ce que l'appétence au risque et la tolérance au risque ?
L'appétence au risque est le montant de risque qu'une entité est prête à prendre. L'appétence au risque façonne les objectifs d'une entité et détermine le profil d'une entreprise comme étant plus agressive ou plus conservatrice en matière de risque. La tolérance au risque est plus spécifique dans un sens opérationnel et représente l'application de l'appétence au risque à des objectifs particuliers. C'est le niveau de risque qu'une entité peut gérer par risque individuel.
L'appétence au risque est le montant de risque qu'une entité est prête à prendre. L'appétence au risque façonne les objectifs d'une entité et le profil d'une entreprise en tant qu'entité plus agressive ou plus conservatrice en matière de risque. Une entité doit développer une appétence au risque et la communiquer à ses différentes unités pour fixer les objectifs de chaque département. L'appétence au risque devra être surveillée et mise à jour si nécessaire. Pour développer une appétence au risque, l'entreprise prendra en compte certains facteurs : le niveau de risque actuel que l'entreprise a jusqu'à ce moment, le risque que l'entité est capable de gérer, sa tolérance au risque et l'attitude de l'entité concernant la croissance, les rendements et les risques.
La tolérance au risque est plus spécifique dans un sens opérationnel et représente l'application de l'appétence au risque à des objectifs particuliers. C'est le niveau de risque qu'une entité peut gérer par risque individuel. Une entreprise définit son appétence au risque, mais la tolérance au risque est l'action acceptable qui sera entreprise en fonction de l'appétence.
La nécessité de documenter et de mettre à jour en continu l'EWRA
L'EWRA sera mise à jour chaque fois qu'un événement se produit et peut avoir un impact significatif sur le profil de risque de l'entité. Ce n'est pas un processus qui a lieu une fois par an, mais un processus continu qui se produit chaque fois qu'une situation majeure survient. L'entité doit avoir, à tout moment, une compréhension claire de la manière dont les risques associés à la relation d'affaires évoluent.
En général, l'EWRA doit être documentée, mise à jour et tenue à la disposition des autorités de contrôle (la Banque Nationale de Belgique, (« BNB »). L'EWRA sera mise à jour chaque fois qu'un événement se produit et peut avoir un impact significatif sur le profil de risque de l'entité. Ce n'est pas un processus qui a lieu une fois par an, mais un processus continu qui se produit chaque fois qu'une situation majeure survient. L'entité doit avoir, à tout moment, une compréhension claire de la manière dont les risques associés à la relation d'affaires évoluent. En plus du document central de l'EWRA, un cadre décrivant le processus de réalisation de l'évaluation est requis. Dans ce document, le cadre juridique applicable sera mentionné. De plus, il doit indiquer la méthodologie utilisée, comment celle-ci a été intégrée dans l'évaluation, une description des procédures de suivi et de mise à jour en temps utile du processus d'évaluation des risques, et une référence à la mesure dans laquelle le personnel responsable, la direction générale et toute autre partie ont été impliqués dans toutes les phases du processus. En conclusion, les professionnels du risque ne doivent pas oublier que la gestion des risques n'est pas un processus de « cocher les cases ». C'est un système complet pour améliorer la performance d'une entreprise. C'est un processus continu qui nécessite une compréhension approfondie du modèle d'entreprise de l'entité et de son fonctionnement dans l'environnement commercial et juridique spécifique.
Notre offre vous intéresse-t-elle ?
Pideeco réalise des audits de conformité indépendants afin de fournir aux institutions financières une meilleure compréhension de leur performance réglementaire. Nous pouvons vous assister dans l'évaluation des risques de votre entreprise et veiller à ce que toutes les exigences réglementaires soient correctement couvertes.