Hoewel de AMLR pas vanaf 10 juli 2027 volledig van toepassing zal zijn, bereidt de AMLA nu al de volgende fase voor: de harmonisatie van het AML-toezicht op Europees niveau en de selectie van de financiële groepen die vanaf 2028 onder haar rechtstreeks toezicht zullen vallen. Achter deze regelgevende tijdlijn schuilt een fundamentelere uitdaging: in de toekomst zal het niet langer volstaan om op papier over een AML/CFT-raamwerk te beschikken dat aan de regelgeving voldoet. Financiële instellingen zullen ook aan de hand van concrete gegevens moeten kunnen aantonen dat hun maatregelen daadwerkelijk doeltreffend zijn en dat de onderliggende risicobeoordelingen en controles gebaseerd zijn op betrouwbare en verifieerbare informatie.
Wat is de AMLA en wat verandert er aan het Europese toezichtskader?
De AMLA (Authority for Anti-Money Laundering and Countering the Financing of Terrorism) is de Europese autoriteit die werd opgericht om het toezicht op de bestrijding van witwassen en terrorismefinanciering te versterken en te harmoniseren. De autoriteit is gevestigd in Frankfurt, werd opgericht in 2024 en begon in 2025 haar operationele activiteiten uit te bouwen. Vanaf 2028, wanneer het rechtstreeks toezicht van start gaat, zal de AMLA volledig operationeel zijn.
De oprichting van de AMLA komt er onder meer naar aanleiding van verschillende witwasschandalen die de tekortkomingen in de coördinatie en het toezicht op Europees niveau aan het licht brachten, waaronder de Danske Bank-affaire. Dit schandaal kwam vanaf 2018 aan het licht en draaide rond omvangrijke verdachte geldstromen via de Estse vestiging van de bank.
Het gaat om een structurele verandering. Het wetgevingspakket dat in 2024 werd goedgekeurd, steunt op verschillende elkaar aanvullende onderdelen: de AMLR (Verordening (EU) 2024/1624), die rechtstreeks de verplichtingen vastlegt voor de betrokken instellingen; de AMLD6 (Richtlijn (EU) 2024/1640), die het nationale kader voor de bestrijding van witwassen versterkt; en de AMLA, die technische normen ontwikkelt, de toezichtspraktijken binnen de EU beter op elkaar afstemt en zelf rechtstreeks toezicht zal uitoefenen op bepaalde financiële instellingen met een hoog risicoprofiel.
De AMLA verandert dus niet alleen de regels waaraan financiële instellingen moeten voldoen, maar ook de manier waarop hun AML/CFT-beheersingsmaatregelen worden beoordeeld en gecontroleerd. Een geharmoniseerde beoordeling vereist immers dat toezichthouders zich op vergelijkbare en objectieve gegevens kunnen baseren. De kwaliteit, traceerbaarheid en beschikbaarheid van die gegevens vormen dan ook de basis voor een doeltreffende beoordeling.
Wat zijn de belangrijkste AML-deadlines tussen 2026 en 2028?
De timing is bijzonder strak:
2026: AMLA rondt haar regelgevende instrumenten af. Drie sets technische normen zijn op 1 oktober 2026 naar de Europese Commissie gestuurd.
10 juli 2027: de AMLR wordt volledig van toepassing. De Verordening (EU) 2024/1624 bepaalt echter dat bepaalde verplichtingen voor specifieke entiteiten pas vanaf 10 juli 2029 van toepassing zullen zijn, voor professionele voetbalclubs en hun makelaars;
2027–2028: de entiteiten die onder het rechtstreeks toezicht van de AMLA zullen vallen, worden in 2027 geselecteerd. Het rechtstreeks toezicht zelf gaat van start in 2028.
Deze ontwikkelingen zullen geleidelijk leiden tot een gemeenschappelijk kader waarmee AML/CFT-beheersingsmaatregelen op een meer geharmoniseerde manier kunnen worden beoordeeld en gecontroleerd.
Wat verandert het Single Rulebook voor banken en complianceafdelingen?
De AMLA is verantwoordelijk voor de ontwikkeling van verschillende regelgevende instrumenten die de toepassing van het nieuwe Europese kader verder moeten verduidelijken en harmoniseren. Het programma omvat onder meer RTS, ITS, richtsnoeren en aanbevelingen, waarvan verschillende rechtstreeks betrekking hebben op de verplichtingen van financiële instellingen.
Het cliëntenonderzoek (Customer Due Diligence of CDD) vormt een van de belangrijkste aandachtspunten. AMLA heeft haar eerste drie sets technische normen afgerond en op 1 oktober 2026 naar de Europese Commissie gestuurd. Ze gaan over cliëntenonderzoek (artikel 28(1) AMLR), over zakelijke relaties en onderling verbonden transacties (artikel 19(9)) en over groepsregels voor dochterondernemingen in derde landen (artikelen 16(4) en 17(3)). Eens aangenomen bepalen ze welke documentatie een instelling per cliënt moet bijhouden en hoe een groep één beleid toepast op de entiteiten die hij controleert.
Ook de meldingen van verdachte transacties (Suspicious Transaction Reports of STR's) vallen binnen dit kader. De AMLA heeft gewerkt aan een geharmoniseerd formaat voor het melden van vermoedens van verdachte activiteiten en het doorgeven van transactiegegevens aan de financiële-inlichtingeneenheden. Het doel is om de informatie binnen de Europese Unie op een meer gestructureerde en consistente manier aan te leveren, zodat ze gemakkelijker kan worden verwerkt en de meldingen van financiële instellingen beter op elkaar aansluiten.
Daarnaast ontwikkelt de AMLA een gemeenschappelijke methodologie voor risicobeoordeling, die moet zorgen voor meer samenhang in het toezicht tussen de verschillende lidstaten. De gegevensverzamelingoefening van AMLA speelt onder meer een rol bij de selectie van de entiteiten die onder het rechtstreeks toezicht van de AMLA zullen vallen.
Tot slot hebben andere regelgevende instrumenten betrekking op de samenwerking tussen toezichthouders, sancties en de praktische organisatie van het rechtstreeks toezicht. Het doel is om de werkwijzen van de nationale toezichthouders beter op elkaar af te stemmen en een meer uniforme toepassing van de AML/CFT-regels binnen de Europese Unie te waarborgen.
Het toepassingsgebied stopt niet bij banken. De AMLR breidt de zorg- en meldplichten uit tot alle aanbieders van cryptodiensten. Belgische aanbieders met een MiCA-vergunning moeten aan beide regimes voldoen, met transactiemonitoring die aan dezelfde normen wordt getoetst als die van een kredietinstelling.
Welke groepen zullen onder het rechtstreeks toezicht van de AMLA vallen?
Eén beslissing kan niet wachten tot 2028. Heeft een groep meerdere entiteiten in de Unie en geen Europese moeder, dan verplicht de AMLR hem om één entiteit aan te wijzen als EU-moederonderneming (artikel 2(1)(42)). Die entiteit staat in voor het groepsbeleid, de risicobeoordeling en de relatie met AMLA. Groepen met een Belgische dochter en een moeder buiten de Unie kunnen dat beter regelen voor de selectiecyclus in 2027 opengaat.
De AMLA is van plan om voor de eerste toezichtscyclus maximaal 40 financiële instellingen of groepen te selecteren. De selectie vindt plaats in 2027, waarna het rechtstreeks toezicht in 2028 van start gaat. De overdracht van dossiers van nationale autoriteiten naar AMLA wordt geregeld door uitvoeringstechnische normen op basis van artikel 15(3) van verordening (EU) 2024/1620. Ze zullen naar verwachting betrekking hebben op risicobeoordelingen, vaststellingen en remediëringsplannen, niet alleen op een lijst met namen.
Voor deze eerste cyclus moeten de betrokken instellingen onder meer actief zijn in minstens zes EU-lidstaten, hetzij via een vestiging, hetzij in vrije dienstverlening (artikel 12(1) van verordening (EU) 2024/1620), en volgens de door de AMLA ontwikkelde methodologie een hoog restrisico op witwassen of terrorismefinanciering vertonen. Bij de selectie wordt ook rekening gehouden met hun grensoverschrijdende activiteiten.
De voorbereidingen zijn intussen al gestart. In maart 2026 lanceerde de AMLA een gegevensverzameling om haar risicobeoordelingsmodellen te testen en te verfijnen. Deze modellen zullen onder meer worden gebruikt ter voorbereiding van de selectie van instellingen in 2027.
Ook voor Belgische bankgroepen is het dus belangrijk om hier tijdig op te anticiperen. BNP Paribas Fortis en ING België maken deel uit van pan-Europese groepen en vertonen daardoor kenmerken die aansluiten bij bepaalde gepubliceerde selectiecriteria. Voor KBC is de situatie minder duidelijk, onder meer vanwege het criterium van aanwezigheid in zes lidstaten. Het gaat op dit moment echter niet om officieel aangeduide kandidaten, aangezien de selectie pas in 2027 zal plaatsvinden.
Wat betekent het toezicht van de AMLA voor Belgische financiële instellingen?
De NBB schat dat jaarlijks ongeveer 16 miljard euro aan illegale fondsen in België wordt witgewassen (NBB, 5 juli 2024). Dat cijfer ligt aan de basis van de sectorale risicobeoordeling die de NBB voor de Belgische markt publiceert, en die het vertrekpunt blijft van elke algemene risicobeoordeling.
Voor de geselecteerde groepen verandert in de eerste plaats de bevoegde toezichthouder. Vandaag staan Belgische banken voor AML/CFT onder toezicht van de bevoegde nationale autoriteiten, waaronder de Nationale Bank van België (NBB) voor de instellingen die onder haar toezicht vallen. Vanaf 2028 zullen de geselecteerde entiteiten onder het rechtstreeks toezicht van de AMLA op Europees niveau vallen.
Concreet betekent dit dat deze groepen rechtstreeks moeten kunnen inspelen op verzoeken van de AMLA, de nodige informatie moeten aanleveren voor haar beoordelingen en zich moeten voorbereiden op haar toezichtactiviteiten. Het nieuwe kader voorziet daarbij onder meer in een gestructureerde samenwerking tussen de AMLA en de nationale toezichthouders.
De impact blijft echter niet beperkt tot de 40 geselecteerde entiteiten. Voor de overige instellingen blijft het toezicht op nationaal niveau, maar de nationale toezichthouders zullen geleidelijk gebruikmaken van geharmoniseerde Europese methoden en criteria voor risicobeoordeling. De AMLA ontwikkelt hiervoor een gemeenschappelijke methodologie, zodat AML/CFT-risico's in de hele Europese Unie op een consistente manier worden beoordeeld.
In België behoudt de NBB dus haar rol als nationale toezichthouder, terwijl de Cel voor Financiële Informatieverwerking (CFI) de financiële-inlichtingeneenheid blijft. Het Europese kader zal wel zorgen voor meer harmonisatie in de manier waarop AML/CFT-risico's en beheersingsmaatregelen worden beoordeeld.
Direct toezicht vervangt de andere relaties van een groep met haar toezichthouders niet. De NBB blijft de prudentiële autoriteit, de FSMA blijft de autoriteit voor gedragsregels, en beperkende maatregelen vallen buiten het mandaat van AMLA. AMLA voegt een laag toe. Ze neemt er geen weg.
Hoe kunnen compliance-, risico- en IT-afdelingen zich voorbereiden?
Instellingen hoeven niet te wachten op de bekendmaking van de lijst van 40 entiteiten die onder het rechtstreeks toezicht van de AMLA zullen vallen om met hun voorbereidingen te beginnen. De nieuwe Europese verwachtingen zullen geleidelijk de vereisten op het vlak van governance, gegevensbeheer, risicobeoordelingsmethodologieën en controles veranderen. Dat geldt ook voor instellingen die niet rechtstreeks onder toezicht van de AMLA zullen staan.
Complianceafdelingen moeten eerst de nieuwe vereisten in kaart brengen en nagaan welke impact ze hebben op de bestaande AML/CFT-maatregelen. Het gaat daarbij onder meer om CDD, risicoclassificatie, transactiemonitoring en meldingen van verdachte transacties. Het doel is niet alleen om mogelijke afwijkingen ten opzichte van de regelgeving te identificeren, maar ook om processen op te sporen die nog te sterk afhankelijk zijn van manuele controles, lokale werkwijzen of interpretaties die moeilijk te harmoniseren zijn.
Risicoafdelingen moeten op hun beurt de robuustheid en vergelijkbaarheid van hun methodologieën voor de beoordeling van AML/CFT-risico's onder de loep nemen. De vraag is niet langer alleen of een model een risicoscore oplevert, maar ook of die score gebaseerd is op betrouwbare, gedocumenteerde en traceerbare gegevens. De gegevensverzameling die de AMLA in 2026 lanceerde om haar risicobeoordelingsmodellen te testen, toont aan dat dit aspect nu al een concrete rol speelt.
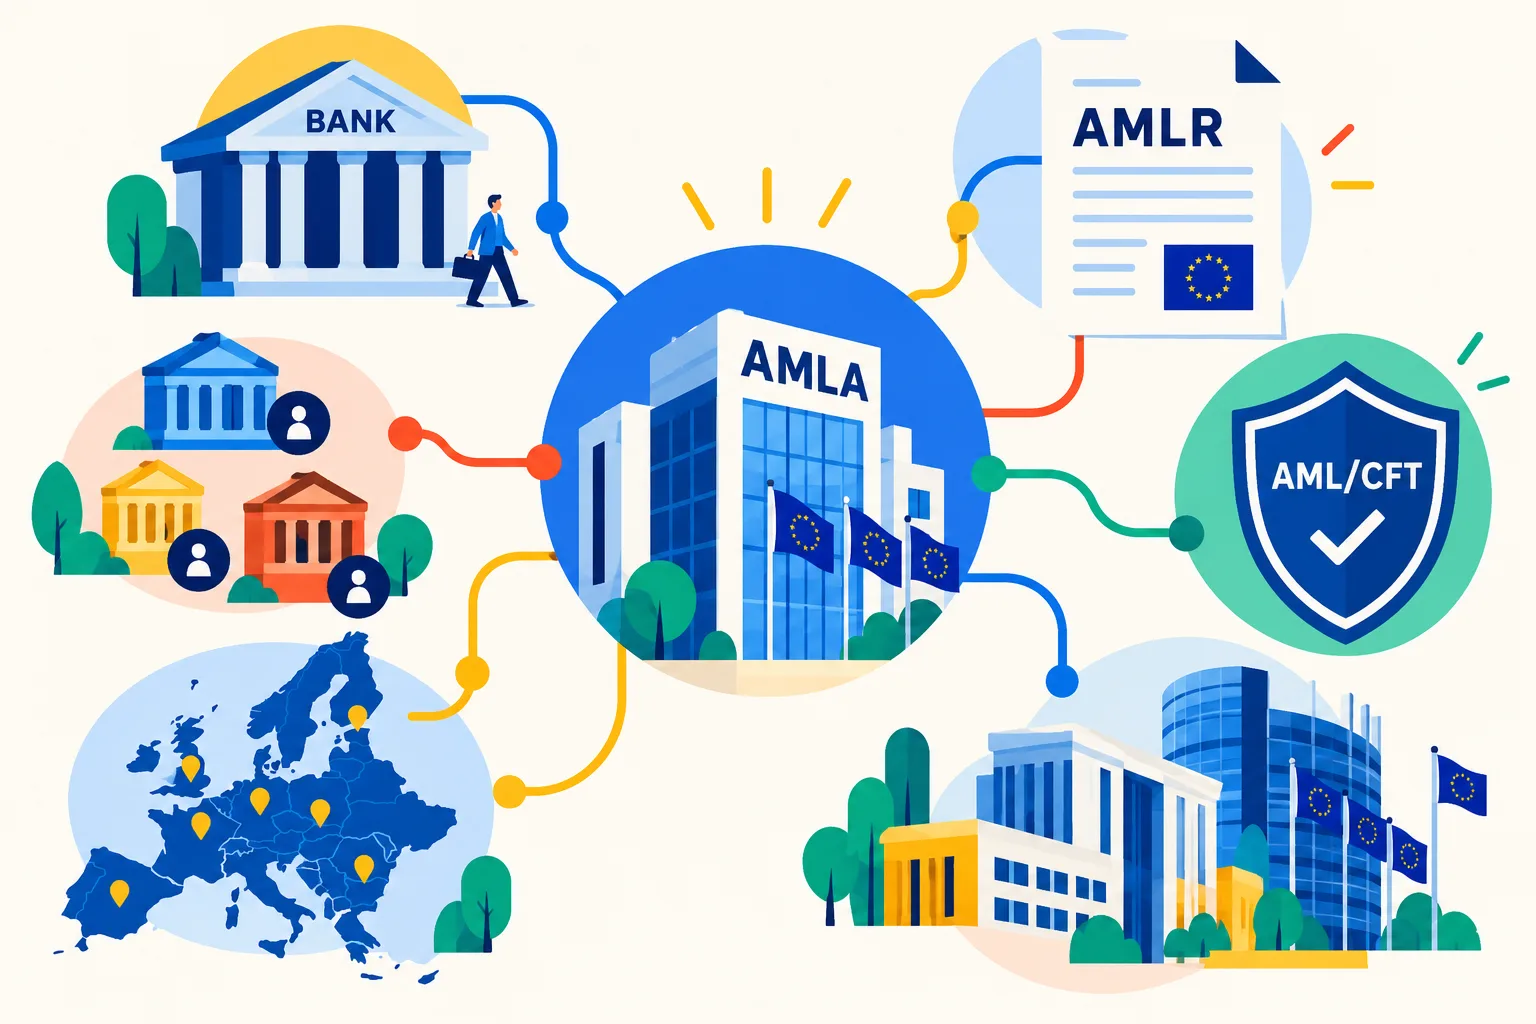
Tot slot moeten data- en IT-teams nagaan of klant-, transactie- en risicogegevens snel kunnen worden getraceerd, samengebracht en aangeleverd. Een AML/CFT-beheersingskader kan op papier goed onderbouwd zijn, maar toch belangrijke tekortkomingen vertonen als een instelling niet met concrete gegevens kan aantonen hoe haar controles in de praktijk werken.
De echte uitdaging voor 2026 bestaat er dus niet zozeer in om zich "voor te bereiden op de AMLA", maar wel om na te gaan of de organisatie de doeltreffendheid van haar AML/CFT-beheersingsmaatregelen kan aantonen. Dat betekent dat risicobeoordelingen gekoppeld moeten kunnen worden aan de onderliggende gegevens, dat genomen beslissingen onderbouwd moeten zijn en dat instellingen moeten kunnen aantonen dat hun controles de verwachte resultaten opleveren. Voor groepen die mogelijk onder het rechtstreeks toezicht zullen vallen, kan wachten op de officiële lijst betekenen dat de toezichthouder hun belangrijkste zwakke punten al in kaart begint te brengen voordat zij zelf de nodige voorbereidingen hebben getroffen.