Alors que l’AMLR ne sera pleinement applicable qu’à partir du 10 juillet 2027, l’AMLA prépare déjà la prochaine étape: l’harmonisation de la supervision AML à l’échelle européenne et la sélection des groupes qui passeront sous sa supervision directe en 2028. Derrière le calendrier réglementaire se dessine un enjeu plus fondamental: demain, il ne suffira plus d'avoir un dispositif AML/CFT conforme sur le papier, il faudra pouvoir démontrer, données à l'appui, qu'il est efficace et que les évaluations de risques et les contrôles qui le composent reposent sur des informations fiables et vérifiables.
Qu'est ce que l'AMLA et que change-t-elle dans l'architecture européenne?
L’AMLA (Authority for Anti-Money Laundering and Countering the Financing of Terrorism) est l’autorité européenne créée pour renforcer et harmoniser la supervision de la lutte contre le blanchiment et le financement du terrorisme. Établie à Francfort, elle a été créée en 2024 et a commencé à développer ses activités opérationnelles en 2025. Sa pleine opérationnalisation est prévue avec le début de la supervision directe en 2028.
Sa création s'inscrit notamment dans le contexte de plusieurs scandales de blanchiment ayant mis en évidence les limites de la coordination et de la supervision au niveau européen, dont l'affaire Danske Bank, révélée à partir de 2018 et portant sur d'importants flux suspects transitant par sa succursale estonienne.
Le changement est structurel. Le paquet législatif adopté en 2024 repose sur plusieurs éléments complémentaires : l’AMLR (règlement UE 2024/1624), qui fixe directement les obligations applicables aux acteurs concernés ; l’AMLD6 (directive UE 2024/1640), qui renforce l’architecture nationale de lutte contre le blanchiment ; et l’AMLA, qui développe les standards techniques, favorise la convergence des pratiques de supervision et prend directement en charge la supervision de certaines institutions financières à haut risque.
L'AMLA ne modifie donc pas seulement les règles applicables aux institutions financières: elle fait également évoluer la manière dont leurs dispositifs AML/CFT seront évalués et supervisés. Or évaluer de façon harmonisée suppose de comparer des éléments factuels: la qualité, la traçabilité et la disposition des données deviennent le socle de cette évaluation.
Quelles sont les principales échéances AML entre 2026 et 2028?
Le calendrier est particulièrement resserré :
2026 : l'AMLA finalise ses instruments réglementaires. Trois paquets de normes techniques ont été transmis à la Commission européenne le 1er octobre 2026. ;
10 juillet 2027 : l’AMLR deviendra pleinement applicable. Le règlement (UE) 2024/1624 précise toutefois que certaines obligations concernant des entités spécifiques ne s’appliqueront qu’à partir du 10 juillet 2029, pour les clubs de football professionnels et leurs agents ;
2027-2028 : les entités relevant de la supervision directe seront sélectionnées en 2027, avant le début de la supervision directe par l’AMLA en 2028.
Ces évolutions vont progressivement fournir un cadre commun à partir duquel les dispositifs AML/CFT pourront être évalués et supervisé de manière plus harmonisée.
Que va changer le Single Rulebook pour les banques et les équipes conformité?
L’AMLA est chargée de développer de nombreux instruments destinés à préciser et harmoniser l’application du nouveau cadre européen. Son programme comprend notamment des RTS, ITS, guidelines et recommandations, dont plusieurs concernent directement les obligations des établissements financiers.
La due diligence client (CDD) constitue l’un des chantiers majeurs. L'AMLA a finalisé ses trois premiers paquets de normes techniques et les a transmis à la Commission européenne le 1er octobre 2026. Ils portent sur la vigilance à l'égard de la clientèle (article 28(1) du règlement AMLR), sur les relations d'affaires et les transactions liées (article 19(9)), et sur les règles applicables au groupe pour les filiales établies dans des pays tiers (articles 16(4) et 17(3)). Une fois adoptés, ils fixent la documentation que l'institution doit détenir sur chaque client et la manière dont un groupe applique une politique unique aux entités qu'il contrôle.
Les déclarations de transactions suspectes (STR) sont également concernées. L’AMLA a travaillé sur un format harmonisé pour le reporting des soupçons et la transmission des données de transaction aux cellules de renseignement financier. L’objectif est notamment de rendre les informations plus structurées et cohérentes à travers l’Union européenne, afin de faciliter leur exploitation et de renforcer la cohérence des déclarations transmises par les établissements.
L’AMLA développe également une méthodologie commune d’évaluation des risques, destinée à renforcer la cohérence de la supervision dans les différents États membres. L'exercice de collecte de données d'AMLA joue notamment un rôle dans la sélection des entités qui feront l’objet de la supervision directe.
Enfin, d’autres instruments portent sur la coopération entre superviseurs, les sanctions et les modalités concrètes de la supervision directe. L’objectif est de rapprocher les pratiques des autorités nationales et d’assurer une application plus homogène des règles AML/CFT à travers l’Union.
Le champ ne s'arrête pas aux banques. L'AMLR étend les obligations de vigilance et de déclaration à tous les prestataires de services sur crypto-actifs. Les prestataires belges agréés au titre de MiCA devront satisfaire aux deux régimes, avec une surveillance des transactions évaluée selon les mêmes normes que celle d'un établissement de crédit.
Quels groupes seront concernés par la supervision directe de l'AMLA?
Une décision ne peut pas attendre 2028. Lorsqu'un groupe détient plusieurs entités dans l'Union sans mère européenne, l'AMLR lui impose de désigner l'une d'elles comme entreprise mère dans l'Union (article 2(1)(42)). Cette entité répond des politiques de groupe, de l'évaluation des risques et de la relation avec l'AMLA. Les groupes organisés autour d'une filiale belge et d'une mère hors Union devraient trancher avant l'ouverture du cycle de sélection en 2027.
L’AMLA prévoit de sélectionner jusqu’à 40 entités financières ou groupes pour le premier cycle de supervision directe. La sélection aura lieu en 2027, avec un début de supervision directe en 2028. Le transfert des dossiers des autorités nationales vers l'AMLA est encadré par des normes techniques d'exécution adoptées sur la base de l'article 15(3) du règlement (UE) 2024/1620. Elles devraient porter sur les évaluations des risques, les constats et les plans de remédiation, et pas seulement sur une liste de noms.
Pour ce premier cycle, les entités concernées doivent notamment être actives dans au moins six États membres, que ce soit par le biais d'un établissement ou en libre prestation de services (article 12(1) du règlement (UE) 2024/1620), et présenter un niveau élevé de risque résiduel de blanchiment ou de financement du terrorisme selon la méthodologie développée par l’AMLA. La sélection tient également compte de leur activité transfrontalière.
Le processus préparatoire est déjà engagé. En mars 2026, l’AMLA a lancé un exercice de collecte de données destiné à tester et calibrer ses modèles d’évaluation des risques. Ces modèles serviront notamment à préparer la sélection des entités en 2027.
Pour les groupes belges, l’enjeu mérite donc d’être anticipé. BNP Paribas Fortis et ING Belgique, compte tenu de leur appartenance à des groupes paneuropéens, présentent un profil compatible avec certains critères publiés. KBC constitue un cas plus incertain, notamment au regard du critère des six États membres. À ce stade, il ne s’agit toutefois pas de candidats officiellement désignés car la sélection n’aura lieu qu’en 2027.
Que va changer la supervision de l'AMLA pour les acteurs belges?
La BNB estime qu'environ 16 milliards d'euros de fonds illicites sont blanchis chaque année en Belgique (BNB, 5 juillet 2024). Cette estimation sous-tend l'analyse sectorielle des risques que la BNB publie pour le marché belge, et qui reste le point de départ de toute évaluation globale des risques.
Pour les groupes sélectionnés, le principal changement est le superviseur. Aujourd’hui, les banques belges restent soumises à la supervision AML/CFT des autorités nationales compétentes, notamment la BNB pour les établissements relevant de son périmètre. À partir de 2028, les entités sélectionnées passeront sous la supervision directe de l’AMLA au niveau européen.
Concrètement, ces groupes devront être capables de répondre directement aux demandes de l’AMLA, de fournir les informations nécessaires à ses évaluations et de se préparer à ses activités de supervision. Le nouveau cadre prévoit notamment une coopération structurée entre l’AMLA et les autorités nationales.
Mais l’impact ne se limite pas aux 40 entités sélectionnées. Pour les autres institutions, la supervision restera nationale, mais les autorités nationales utiliseront progressivement des méthodes et critères européens harmonisés d’évaluation des risques. L’AMLA développe précisément une méthodologie commune afin que les risques AML/CFT soient évalués de manière cohérente dans l’ensemble de l’Union.
En Belgique, la BNB conserve donc son rôle de superviseur national, tandis que le CTIF-CFI reste la cellule de renseignement financier. Le cadre européen apportera toutefois davantage d’harmonisation dans la manière dont les risques et les dispositifs AML/CFT sont évalués.
La supervision directe ne remplace pas les autres relations qu'un groupe entretient avec ses autorités. La BNB reste l'autorité prudentielle, la FSMA reste l'autorité de conduite, et les mesures restrictives restent en dehors du champ de l'AMLA. L'AMLA ajoute une couche. Elle n'en retire aucune.
Comment les directions conformité, risques et IT peuvent-elles se préparer ?
La préparation ne devrait donc pas dépendre de la publication de la liste des 40 entités qui seront directement supervisées par l’AMLA. Les nouvelles attentes européennes vont progressivement modifier les exigences en matière de gouvernance, de données, de méthodologies de risque et de contrôle, y compris pour les établissements qui ne seront pas directement supervisés par l’AMLA.
Les directions conformité doivent commencer par cartographier les nouvelles exigences et mesurer leur impact sur le dispositif existant. Cela concerne notamment la CDD, la classification des risques, le monitoring des transactions et les déclarations de soupçon. L’objectif n’est pas uniquement d’identifier les écarts réglementaires, mais aussi de repérer les processus encore trop dépendants de contrôles manuels, de pratiques locales ou d’interprétations difficiles à harmoniser.
Les directions risques doivent, de leur côté, examiner la robustesse et la comparabilité de leurs méthodologies d’évaluation du risque AML/CFT. La question n’est plus seulement de savoir si un modèle produit un score de risque, mais si ce score repose sur des données fiables, documentées et traçables. L’exercice de collecte de données lancé par l’AMLA en 2026 pour tester ses modèles d’évaluation des risques montre que cette dimension devient déjà opérationnelle.
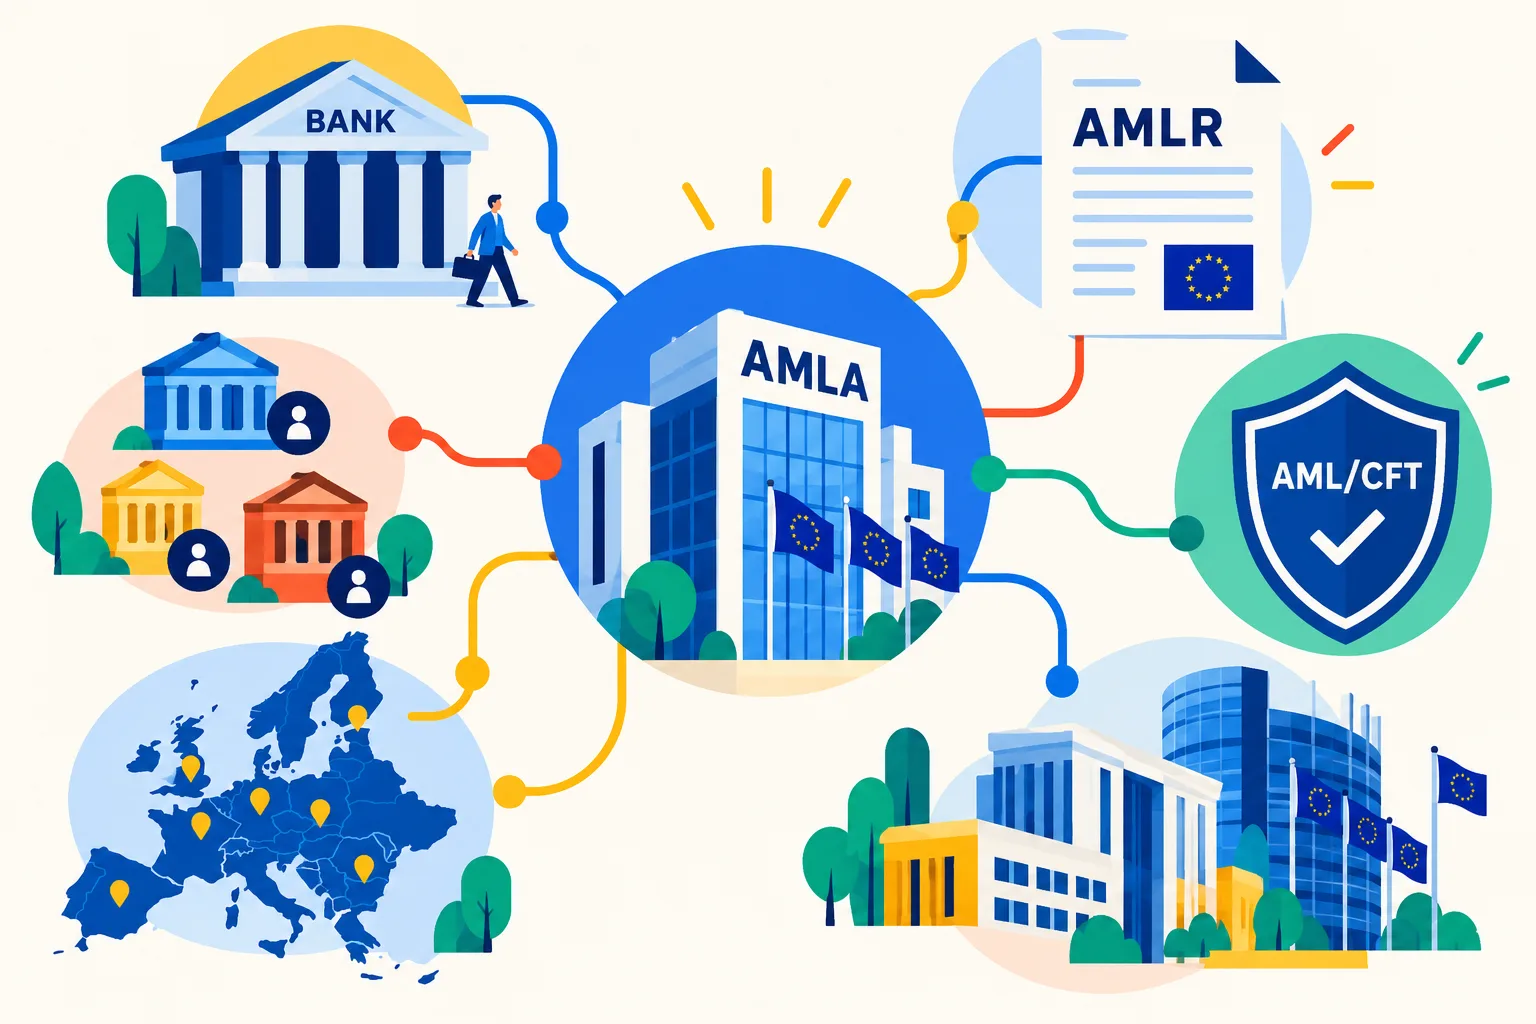
Enfin, les équipes data et IT doivent vérifier que les informations clients, transactionnelles et de risque peuvent être retracées, consolidées et restituées rapidement. Un dispositif AML peut être solide sur le papier, mais présenter une faiblesse importante si l’établissement ne peut pas démontrer, données à l’appui, comment ses contrôles fonctionnent réellement.
Le véritable enjeu pour 2026 est donc moins de “se préparer à l’AMLA” que de tester la capacité de l’organisation à démontrer l’efficacité de son dispositif AML/CFT. Cela suppose de pouvoir relier les évaluations de risques aux données qui les sous-tendent, de justifier les décisions prises et de démontrer que les contrôles mis en place produisent les résultats attendus. Pour les groupes susceptibles d’entrer dans le périmètre de supervision directe, attendre la liste officielle pourrait signifier attendre que le superviseur ait déjà commencé à identifier leurs principales fragilités.